
Firewall gestionado para empresas en Rio Grande do Sul y todo Brasil
Forte Security instala, configura, monitorea y mantiene el firewall de su empresa: Sophos XGS, Check Point o Eskaller, la tecnología propia de Forte. No necesita a alguien interno para revisar reglas, aplicar actualizaciones y mirar alertas. Atención en todo Brasil.
El firewall es la puerta de entrada de la red. Por él pasan el acceso a internet, las conexiones entre unidades y el trabajo remoto. Cuando está bien cuidado, la empresa gana control sobre lo que entra y sale. Cuando queda olvidado, se convierte en una caja más en el rack.
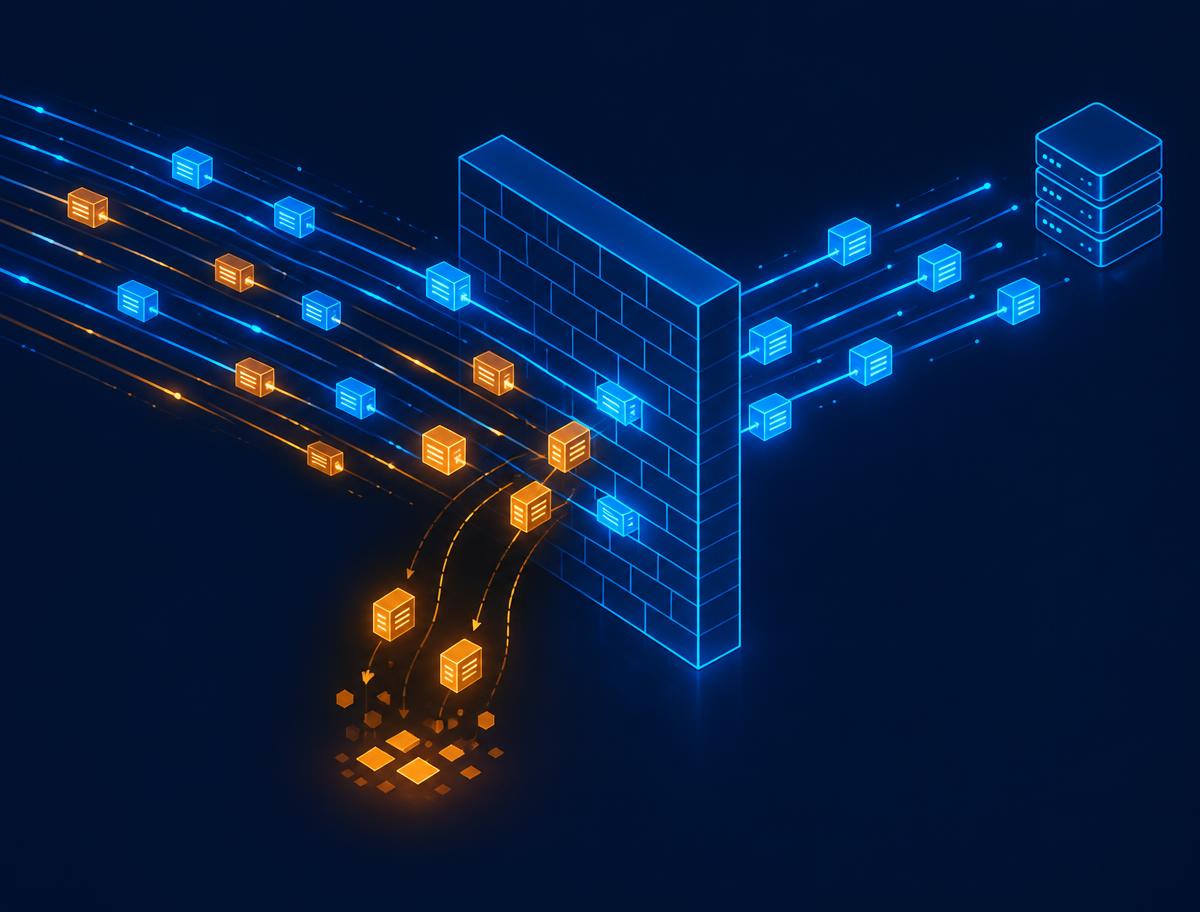
Por qué no basta con instalar el firewall
Muchas empresas compran un buen equipo, hacen la configuración inicial y siguen adelante. Con el tiempo la red cambia, las personas entran y salen, llegan nuevos sistemas, y el firewall sigue con las mismas reglas del día de la instalación. Estos son los problemas que más vemos:
- Reglas antiguas que nadie revisa
- Firmware sin actualizar
- VPN abierta para excolaboradores
- Alertas que nadie lee
- Sucursales configuradas cada una de una forma
Ninguno de estos puntos aparece en el día a día hasta que un acceso indebido o una caída muestra el problema. Por eso el servicio de Forte no termina en la instalación: el firewall pasa a ser acompañado, actualizado y revisado de forma continua.
Qué entrega Forte
Firewall de nueva generación (NGFW)
Inspección de tráfico y protección contra amenazas, con identificación de aplicaciones y usuarios.
Filtro de contenido y control de aplicaciones
Políticas de navegación por sector y control de las aplicaciones que pueden usar la red.
VPN
Acceso remoto seguro para quien trabaja fuera y conexión protegida entre matriz y sucursales.
SD-WAN y múltiples enlaces
Uso combinado de más de un enlace de internet, con cambio automático cuando uno cae.
SD-WAN para sucursalesSegmentación de la red
Redes separadas para visitantes, operación y servidores, para que un problema no se propague.
Actualizaciones y revisión periódica de reglas
Firmware al día y reglas revisadas, eliminando accesos que ya no tienen sentido.
Monitoreo de alertas por nuestro SOC
Las alertas del firewall son acompañadas por el equipo de seguridad de Forte.
SOC y NOC 24x7Informes
Informes de uso de internet y de amenazas bloqueadas, para apoyar decisiones de la gestión.
Qué firewall es el adecuado para su empresa
Trabajamos con tres tecnologías. Cada una tiene más sentido en un tipo de entorno:
Sophos XGS
Para quien quiere firewall y protección de endpoint sincronizados en el mismo fabricante, con la información de ambos trabajando junta.
Protección de endpointsCheck Point
Para entornos que ya usan o exigen el fabricante, manteniendo el estándar de la empresa o del grupo.
Eskaller
Tecnología propia de Forte. Funciona en hardware de mercado de bajo costo y ya incluye SD-WAN, VPN y gestión en la nube.
Eskaller Security GatewayLa recomendación sale del diagnóstico, según el tamaño de la operación, el número de unidades y lo que ya está instalado.
Tecnologías con las que trabajamos


Cómo implementamos
- 1
Diagnóstico
Relevamos la red, los enlaces, las reglas actuales y los accesos remotos en uso.
- 2
Diseño
Definimos las reglas, la segmentación de la red y las VPN según la operación.
- 3
Ventana de migración
El cambio se planifica y se hace fuera del horario pico, para no afectar el trabajo.
- 4
Implementación y pruebas
VPN, sucursales y failover se prueban antes de que la red vuelva al uso normal.
- 5
Documentación
Reglas y accesos quedan registrados, para que la empresa sepa qué está configurado.
- 6
Operación continua
Actualizaciones, revisión de reglas, seguimiento de alertas e informe periódico.
En la práctica
Panifício Mallet
La alianza comenzó con los firewalls Sophos y creció hacia los servicios gestionados.
Leer el casoSEFAS
Firewall, endpoint y servidores rehechos de punta a punta, con Eskaller interconectando las unidades y Sophos en el control de acceso.
Leer el casoTermas Romanas
Eskaller como capa de firewall, con monitoreo continuo. Récord de 17 mil huéspedes en enero sin caída de internet.
Leer el casoPara quién es
- Empresas sin equipo de red propio
- Empresas con sucursales o trabajo remoto
- Sectores con datos sensibles, como salud, notarías y comercio minorista
Preguntas frecuentes
¿Cuál es la diferencia entre un firewall común y un NGFW?+
El firewall común decide qué pasa mirando principalmente puertos y direcciones. El NGFW, firewall de nueva generación, identifica aplicaciones, usuarios y amenazas, y no solo puertos y direcciones. Así es posible, por ejemplo, habilitar un sistema para un sector y bloquearlo para otro.
¿El firewall reemplaza al antivirus?+
No. El firewall protege la entrada de la red, y la protección de endpoint protege cada computadora y servidor. Los dos se complementan.
Conozca la protección de endpoints¿Necesito cambiar el firewall que ya tengo?+
No siempre. En el diagnóstico evaluamos si el equipo actual puede mantenerse y actualizarse. El cambio solo se recomienda cuando limita la seguridad o la operación.
¿Funciona para empresas con sucursales?+
Sí, con VPN entre las unidades y gestión central de las reglas. Para empresas con varias sucursales, vea también el SD-WAN.
SD-WAN para sucursales¿Quién acompaña las alertas?+
El equipo de Forte, con monitoreo por el SOC. El equipo tiene certificaciones Sophos Certified Architect, Fortinet Certified Network Security Associate y MikroTik Certified Security Engineer.
Entendamos su necesidad y definamos los próximos pasos.
La primera conversación es sin costo.
Hablar con un especialista