
Sophos lança o Fusion: o primeiro sistema de defesa cibernética AI-native do mundo (e eu vi funcionando ao vivo na Black Hat USA 2026)
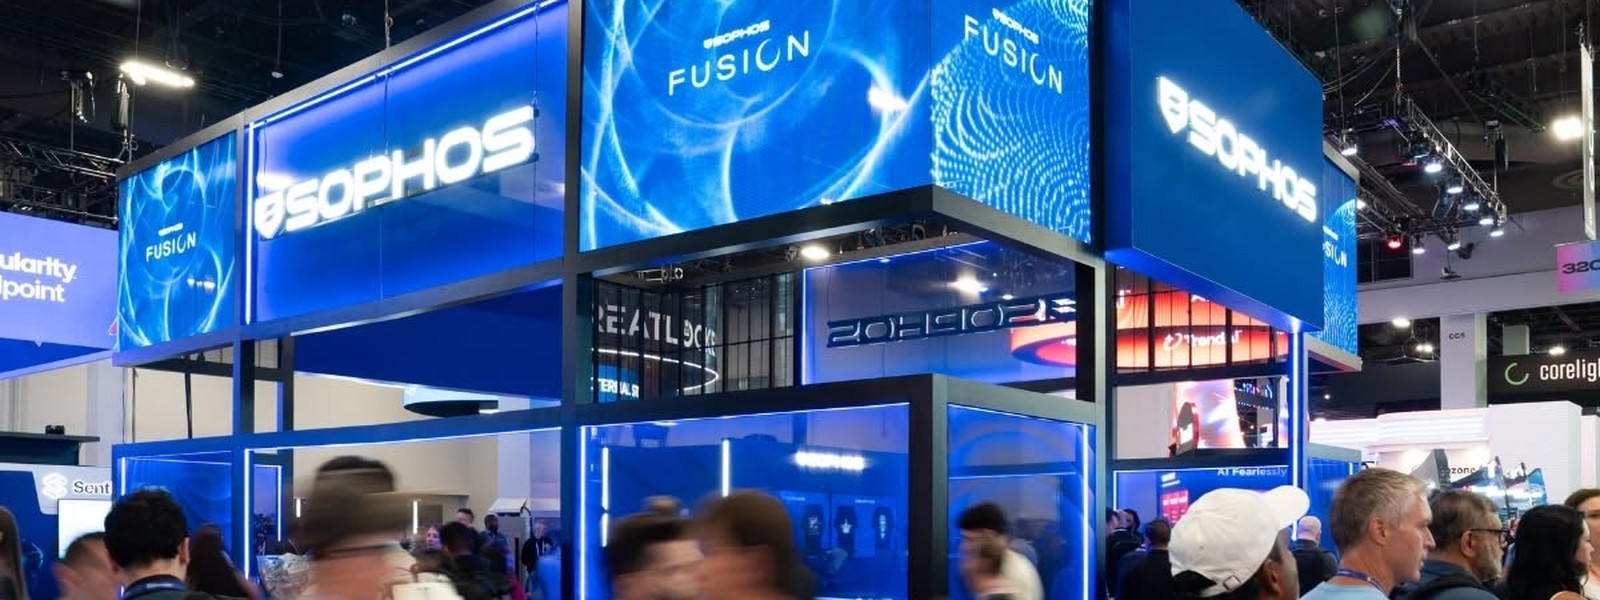
A Sophos acaba de fazer o movimento mais ousado do mercado de cibersegurança em anos. Em 15 de julho de 2026, a empresa lançou o Sophos Fusion, o primeiro e mais completo sistema de defesa cibernética AI-native do mundo: uma categoria que não existia até agora, onde endpoint, rede, e-mail, nuvem, identidade e operações de segurança deixam de ser produtos separados e passam a operar como um único organismo, detectando, investigando e respondendo em velocidade de IA.
Para dar a dimensão do que isso significa: na operação da própria Sophos, 52% dos casos de segurança são resolvidos inteiramente por IA e o tempo médio do alerta à resposta totalmente automatizada é de 89 segundos. Nada parecido existia no mercado até aqui.
E não estou repetindo release. Em agosto, estive na Black Hat USA 2026, em Las Vegas, e assisti ao vivo às apresentações e demonstrações do Fusion em operação. Saí de lá com uma certeza: não é mais um produto para empilhar. É uma mudança de categoria, do tamanho das que a nuvem e o mobile provocaram nas suas épocas.
Neste artigo, eu explico por que esse lançamento importa: o que mudou no ataque, por que o modelo de defesa em pilha (acumulando produtos de segurança isolados) se esgotou, o que define essa nova categoria, o que eu vi na Black Hat e, no final, um checklist de 5 perguntas para você avaliar em que lado dessa linha a sua empresa está.
O que mudou no ataque
Algo se deslocou no cenário de ameaças no final de 2025, e o mercado ainda está digerindo. Quando os modelos de IA de fronteira cruzaram um novo patamar de capacidade, praticamente qualquer adversário passou a conseguir gerar código de exploração funcional, produzir engenharia social convincente em escala e encadear ataques que atravessam as fronteiras entre produtos de segurança de forma autônoma.
O resultado prático: invasões que levavam dias agora se completam em minutos. Campanhas de múltiplos estágios que exigiam recursos de estado-nação ficaram acessíveis a quase qualquer um. E cada agente de IA e automação que a empresa adota para ganhar produtividade cria, silenciosamente, uma nova superfície de ataque.
Velocidade, escala e alcance mudaram ao mesmo tempo, todos a favor do atacante.
A pilha de ferramentas se esgotou
Por 40 anos, o mercado de segurança seguiu um manual confiável: cada nova ameaça virava um novo produto. Nova ameaça, nova ferramenta. Nova lacuna, novo fornecedor.
O resultado está medido: a empresa média opera hoje mais de 45 produtos de segurança separados, segundo o Gartner. O problema não é só o custo e a complexidade, embora sejam reais. O problema é o que acontece com a inteligência quando ela está fragmentada em 45 silos: o endpoint não sabe o que o firewall viu, o gateway de e-mail não avisa a camada de identidade sobre o que capturou. Cada ferramenta aprende sozinha. Nada se acumula.
Quando o ataque se move em velocidade de máquina e atravessa endpoint, nuvem, identidade, rede e e-mail em uma única ação coordenada, uma defesa que correlaciona esses sinais manualmente, quando correlaciona, não é uma defesa. É um post-mortem muito caro.
Vale dizer: o mercado tentou resolver isso. SIEM e XDR foram os instintos certos, e continuam sendo capacidades essenciais. Mas o SIEM agrega dados depois do fato e pede que um analista dê sentido à pilha. E o XDR da primeira geração correlacionava alertas apenas entre as ferramentas que um único fornecedor possuía. Agregar não é arquitetura. Coletar inteligência não é o mesmo que operar sobre ela.
O que define um sistema de defesa
O sistema de defesa cibernética é a categoria emergente que responde a essa falha de mercado. Quatro características o definem:
1. Um lago de contexto compartilhado. Cada sinal de cada ponto de controle flui para uma única camada de dados, em tempo real, sem atraso de agregação. O sistema inteiro enxerga o que qualquer parte enxerga.
2. Resposta sincronizada. Uma detecção em qualquer camada dispara ação coordenada em todas as outras, no mesmo instante. O endpoint detecta, o firewall reage, a identidade comprometida é bloqueada em todo o ambiente. Detecção em qualquer lugar, resposta em todos.
3. Autonomia agêntica com governo humano. A IA investiga e responde sem esperar por um humano, mas dentro de limites que analistas definem e calibram continuamente. Não é automação substituindo julgamento: é IA raciocinando sobre situações novas, com humanos governando a fronteira de confiança.
4. Inteligência que se acumula. Cada ameaça vista em qualquer ambiente defendido fortalece a defesa de todos os outros. Um cliente novo não começa do zero: herda o aprendizado de tudo o que o sistema já viu.
O Sophos Fusion em números
O Fusion é a evolução do Sophos Central, a plataforma que mais de 625 mil organizações já usam, reconstruída em arquitetura aberta e incorporando as análises do Secureworks Taegis, após a aquisição da Secureworks em 2025. Ele reúne em um só sistema: proteção de endpoint, EDR, XDR, SIEM de nova geração, proteção de identidade (ITDR), MDR, segurança de rede, e-mail, nuvem e serviços de consultoria.
E é aberto de verdade: mais de 500 integrações de terceiros alimentam a mesma camada de dados. As ferramentas de endpoint, firewall ou identidade que a empresa já tem passam a operar como parte do sistema, em vez de serem descartadas.
E os números que citei na abertura merecem contexto: eles vêm da própria operação da Sophos, que roda o maior SOC agêntico do mundo, com mais de 40 mil clientes de MDR. São 52% dos casos resolvidos inteiramente pela IA, sem intervenção humana, e 89 segundos, em média, do alerta à resposta totalmente automatizada. A resposta deixou de ser medida em minutos e passou a ser medida em segundos.
O reconhecimento de mercado acompanha: nos relatórios G2 de 2026, baseados em avaliações verificadas de clientes, a Sophos ficou em primeiro lugar em endpoint, EDR, XDR, MDR e firewall na mesma temporada, além do histórico de 17 vezes Líder no Quadrante Mágico do Gartner para proteção de endpoint e 100% de cobertura de detecção nas avaliações MITRE ATT&CK.
O que eu vi ao vivo na Black Hat USA 2026
Anúncio é uma coisa. Ver funcionando é outra. Em agosto, estive na Black Hat USA 2026, em Las Vegas, um dos maiores eventos de cibersegurança do mundo, e acompanhei ao vivo as apresentações e demonstrações da Sophos com o ecossistema Fusion e o Sophos AI Defense em operação.
Três coisas me chamaram a atenção:
1. A postura contra o hype. A Black Hat deste ano estava saturada de promessas de IA: todo estande tinha a palavra em algum banner. O posicionamento da Sophos foi na direção contrária, e por isso se destacou: em vez de prometer mágica, mostrar o que de fato fortalece quem defende. Menos discurso, mais arquitetura unificada funcionando na frente do público.
2. A automação integrada em ação. Nas demonstrações, ficou visível o que a arquitetura muda na prática: a detecção em um ponto de controle disparando resposta coordenada nos outros, sem depender de um analista ler o alerta primeiro. É a diferença entre a teoria da resposta sincronizada e vê-la reduzir o tempo de resposta diante dos seus olhos.
3. O AI Defense saindo do papel. A demonstração do Sophos AI Defense mostrou o caminho para um problema que já chega aos meus clientes: dar visibilidade e controle sobre as IAs em uso na empresa, incluindo o shadow AI que ninguém autorizou, e proteger os dados que essas ferramentas alcançam.
Saí do evento com uma convicção reforçada: a corrida da era da IA não vai ser vencida por quem acumular mais ferramentas, e sim por quem operar a arquitetura certa. E com uma responsabilidade clara: como parceira Sophos na América Latina e no Brasil, a Forte Security está pronta para levar essa tecnologia aos nossos clientes.
O outro lado do problema: quem lidera a sua segurança?
Aqui entra um dado que merece parar a leitura. O CISO Report 2026, publicado pela Sophos em parceria com a Cybersecurity Ventures, estima que existam cerca de 35 mil CISOs no mundo para aproximadamente 359 milhões de organizações. Um líder de segurança para cada 10 mil empresas.
Isso cria o que o mercado chama de linha de pobreza da cibersegurança: a fronteira que separa quem consegue converter tecnologia de segurança em defesa funcional de quem não consegue. E ela não é definida por tamanho ou orçamento. É definida por capacidade estratégica: configurar os controles corretamente, monitorá-los continuamente, medir se estão funcionando e melhorar ao longo do tempo.
Grandes corporações têm CISO. A imensa maioria das pequenas e médias empresas não tem, não consegue pagar um em tempo integral, e mesmo o modelo de CISO virtual esbarra em um limite simples: a disponibilidade humana não escala infinitamente.
É por isso que a resposta do mercado passa pelos parceiros. Como resume o próprio relatório: o que a PME pode ter é um ótimo parceiro de segurança gerenciada, capaz de fazer as perguntas certas. E é nessa direção que a Sophos anunciou o CISO Advantage, previsto para outubro de 2026: levar orientação de nível CISO a qualquer organização, com validação contínua de controles, mapeamento de conformidade, benchmarking e avaliação de riscos, combinando a tecnologia do Fusion com a expertise humana entregue pela rede global de provedores de serviços gerenciados. Exatamente o papel que a Forte ocupa junto aos seus clientes.
O que vem pela frente
O Fusion já está disponível, e o sistema se expande em fases até outubro de 2026:
- 15 de agosto: SIEM de nova geração (com um detalhe importante: precificado por usuários e servidores, não por volume de dados, eliminando o incentivo perverso de limitar a telemetria para segurar custo), MDR ampliado com caça a ameaças contínua assistida por IA, e XDR reconstruído sobre as análises do Secureworks Taegis, com milhares de novos detectores e automação SOAR;
- Agosto (acesso antecipado) e outubro (disponibilidade geral): Sophos AI Defense, o mesmo que vi em demonstração na Black Hat, para dar visibilidade e controle sobre as IAs em uso na empresa, incluindo o shadow AI, e proteger os dados que essas ferramentas alcançam;
- Outubro: Sophos CISO Advantage.
O checklist: sua empresa opera um empilhamento ou um sistema?
Como todo artigo desta série entrega algo prático, aqui vão 5 perguntas para fazer ao seu time ou ao seu fornecedor de TI. Responda com sinceridade:
- Se o endpoint detectar um ataque agora, o firewall, o e-mail e a identidade reagem sozinhos, ou alguém precisa ler o alerta primeiro?
- Quantos painéis de segurança diferentes o seu time precisa olhar para entender um único incidente?
- Quanto tempo passa, em média, entre um alerta e uma resposta efetiva? Segundos, minutos, horas ou "quando alguém vê"?
- A inteligência de um incidente de ontem melhora automaticamente a sua defesa de amanhã, ou cada caso morre no relatório?
- Quem, com visão de negócio e de risco, lidera as decisões de segurança da sua empresa? Se a resposta for "ninguém formalmente", você está no grupo das 359 milhões.
Se você travou em duas ou mais respostas, sua defesa opera como pilha. E pilha, na era da IA, perde a corrida por design.
Conclusão: a corrida agora é de arquitetura
O ataque passou a operar como um sistema coordenado. A defesa que continuar operando como uma coleção de produtos isolados vai continuar correlacionando manualmente o que o adversário executa em segundos.
Como eu sempre digo: não existe 100% de segurança e não existe risco zero. Mas existe método, existe arquitetura certa e existe o parceiro certo para operá-la. A boa notícia da era da IA é que, pela primeira vez, a mesma tecnologia que acelera o ataque pode acelerar a defesa, desde que ela nasça na arquitetura, e não seja apenas um recurso colado por cima. Foi isso que eu vi funcionando na Black Hat.
Como parceira Sophos na América Latina e no Brasil, a Forte Security está pronta para levar essa tecnologia aos nossos clientes. Somos especialistas em proteger ambientes críticos: do diagnóstico do ambiente à implantação, com gestão e resposta 24/7 e a visão estratégica de segurança que a sua empresa precisa, tenha ela um CISO ou não. Quer saber onde a sua defesa está na linha entre pilha e sistema? Fale com o nosso time e comece pelo diagnóstico.