
Firewall gerenciado para empresas no RS e em todo o Brasil
A Forte Security instala, configura, monitora e mantém o firewall da sua empresa: Sophos XGS, Check Point ou Eskaller, a tecnologia própria da Forte. Você não precisa de alguém dentro de casa para revisar regras, aplicar atualizações e olhar alertas. Atendimento em todo o Brasil.
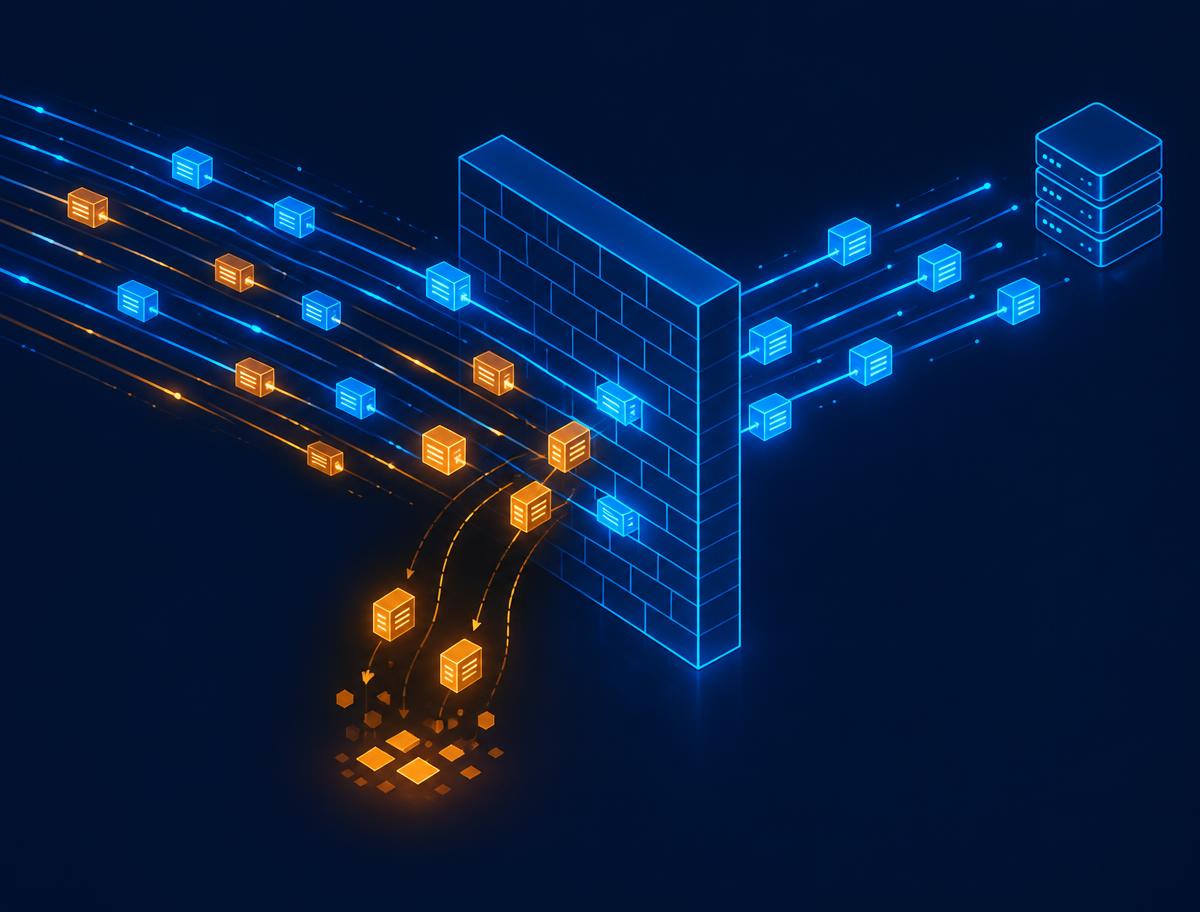
O firewall é a porta de entrada da rede. Por ele passam os acessos à internet, as conexões entre unidades e o trabalho remoto. Quando ele é bem cuidado, a empresa ganha controle sobre o que entra e o que sai. Quando fica esquecido, vira só mais uma caixa ligada no rack.
Por que só instalar o firewall não basta
Muitas empresas compram um bom equipamento, fazem a configuração inicial e seguem em frente. Com o tempo, a rede muda, pessoas entram e saem, novos sistemas chegam, e o firewall continua com as mesmas regras do dia da instalação. Estes são os problemas que mais vemos:
- Regras antigas que ninguém revisa
- Firmware sem atualização
- VPN aberta para ex-colaboradores
- Alertas que ninguém lê
- Filiais configuradas cada uma de um jeito
Nenhum desses pontos aparece no dia a dia até que um acesso indevido ou uma parada mostre o problema. Por isso o serviço da Forte não termina na instalação: o firewall passa a ser acompanhado, atualizado e revisado de forma contínua.
O que a Forte entrega
Firewall de próxima geração (NGFW)
Inspeção de tráfego e proteção contra ameaças, com identificação de aplicações e usuários.
Filtro de conteúdo e controle de aplicações
Políticas de navegação por setor e controle das aplicações que podem usar a rede.
VPN
Acesso remoto seguro para quem trabalha fora e conexão protegida entre matriz e filiais.
SD-WAN e múltiplos links
Uso combinado de mais de um link de internet, com troca automática quando um deles cai.
SD-WAN para filiaisSegmentação da rede
Redes separadas para visitantes, operação e servidores, para que um problema não se espalhe.
Atualizações e revisão periódica das regras
Firmware em dia e regras revisadas, removendo acessos que não fazem mais sentido.
Monitoramento dos alertas pelo nosso SOC
Os alertas do firewall são acompanhados pela equipe de segurança da Forte.
SOC e NOC 24x7Relatórios
Relatórios de uso da internet e de ameaças bloqueadas, para apoiar decisões da gestão.
Qual firewall é o certo para a sua empresa
Trabalhamos com três tecnologias. Cada uma faz mais sentido em um tipo de ambiente:
Sophos XGS
Para quem quer firewall e proteção de endpoint sincronizados no mesmo fabricante, com as informações dos dois trabalhando juntas.
Proteção de endpointsCheck Point
Para ambientes que já usam ou exigem o fabricante, mantendo o padrão da empresa ou do grupo.
Eskaller
Tecnologia própria da Forte. Roda em hardware de mercado de baixo custo e já inclui SD-WAN, VPN e gerenciamento em nuvem.
Eskaller Security GatewayA recomendação sai do diagnóstico, de acordo com o tamanho da operação, o número de unidades e o que já existe instalado.
Tecnologias com que trabalhamos


Como implantamos
- 1
Diagnóstico
Levantamos a rede, os links, as regras atuais e os acessos remotos em uso.
- 2
Desenho
Definimos as regras, a segmentação da rede e as VPNs de acordo com a operação.
- 3
Janela de migração
A troca é planejada e feita fora do horário de pico, para não atrapalhar o trabalho.
- 4
Implantação e testes
VPN, filiais e failover são testados antes de a rede voltar ao uso normal.
- 5
Documentação
Regras e acessos ficam registrados, para que a empresa saiba o que está configurado.
- 6
Operação contínua
Atualizações, revisão de regras, acompanhamento dos alertas e relatório periódico.
Na prática
Panifício Mallet
A parceria começou com os firewalls Sophos e cresceu para os serviços gerenciados.
Ler o caseSEFAS
Firewall, endpoint e servidores refeitos de ponta a ponta, com Eskaller interligando as unidades e Sophos no controle de acesso.
Ler o caseTermas Romanas
Eskaller como camada de firewall, com monitoramento contínuo. Recorde de 17 mil hóspedes em janeiro sem queda de internet.
Ler o casePara quem é
- Empresas sem equipe de rede própria
- Empresas com filiais ou trabalho remoto
- Setores com dados sensíveis, como saúde, cartórios e varejo
Perguntas frequentes
Qual a diferença entre um firewall comum e um NGFW?+
O firewall comum decide o que passa olhando principalmente portas e endereços. O NGFW, firewall de próxima geração, identifica aplicações, usuários e ameaças, e não só portas e endereços. Assim é possível, por exemplo, liberar um sistema para um setor e bloquear para outro.
O firewall substitui o antivírus?+
Não. O firewall protege a entrada da rede, e a proteção de endpoint protege cada computador e servidor. Os dois se complementam.
Conheça a proteção de endpointsPreciso trocar o firewall que já tenho?+
Nem sempre. No diagnóstico avaliamos se o equipamento atual pode ser mantido e atualizado. A troca só é recomendada quando ele limita a segurança ou a operação.
Funciona para empresas com filiais?+
Sim, com VPN entre as unidades e gestão central das regras. Para empresas com várias filiais, veja também o SD-WAN.
SD-WAN para filiaisQuem acompanha os alertas?+
A equipe da Forte, com monitoramento pelo SOC. A equipe tem certificações Sophos Certified Architect, Fortinet Certified Network Security Associate e MikroTik Certified Security Engineer.
Vamos entender a sua necessidade e definir os próximos passos.
A primeira conversa é sem custo.
Falar com um especialista